TBN Grow
FSB veröffentlicht 12 KI-Regeln: Menschen müssen die Kontrolle behalten
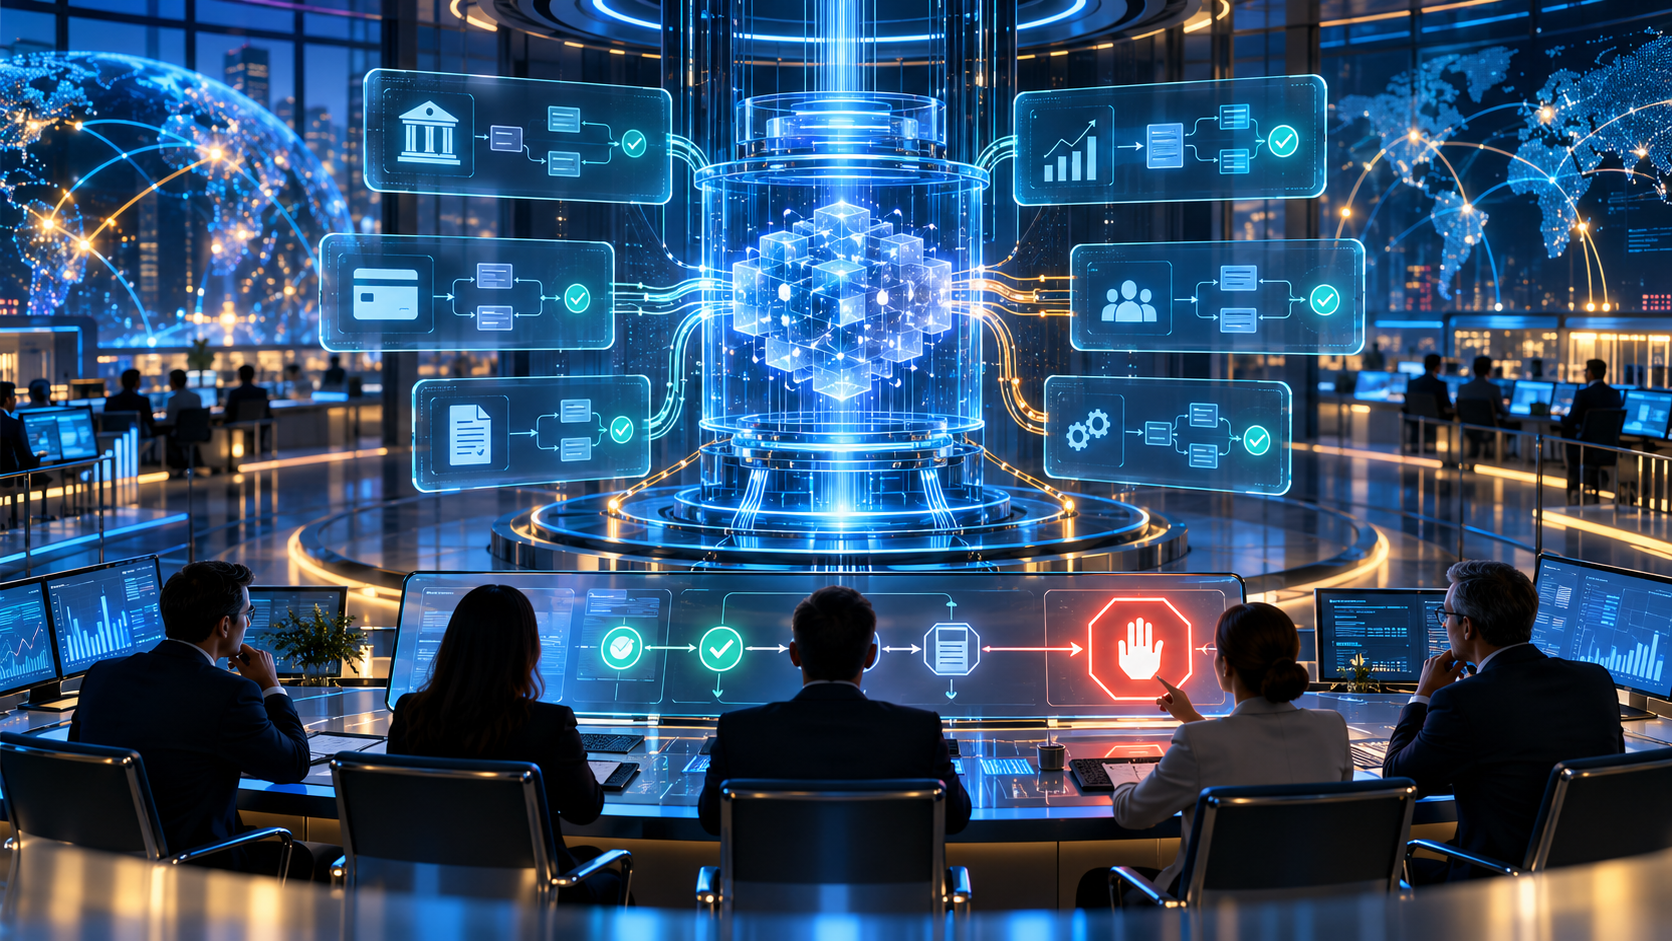
Die zwölf FSB-Praktiken für verantwortliche KI im Finanzsektor betonen menschliche Aufsicht, Daten, Cybersicherheit und Drittanbieter-Risiken.
Bericht
Am 15. Oktober 2026 veröffentlichte das Financial Stability Board seinen Abschlussbericht mit zwölf Praktiken für den verantwortlichen KI-Einsatz in Finanzinstituten. Vorausgegangen waren eine öffentliche Konsultation seit Juni und rund 160 Antworten. Reuters hob einen Kernpunkt hervor: Wenn KI-Agenten planen und handeln können, ist wirksame menschliche Aufsicht erforderlich.
Zwölf Praktiken über den gesamten Lebenszyklus
Der Rahmen umfasst unternehmensweite Steuerung, Risikobewertung von Anwendungsfällen, Technologiewahl, Datenführung, Erklärbarkeit, Leistungsprüfung, menschliche Aufsicht, Cyberrisiken und Abhängigkeit von externen KI-Anbietern.
Es handelt sich um risikobasierte Leitpraktiken, nicht um ein identisches Pflichtmodell für alle Institute. Die Umsetzung soll zum Einsatzfall und zur Organisation passen.
Analyse
Menschliche Aufsicht muss praktisch funktionieren
Ein Mensch im Prozess reicht nicht, wenn er Handlungen weder verstehen noch stoppen kann. Kontrollen müssen festlegen, welche Daten ein Agent lesen darf, welche Werkzeuge er nutzen kann, welche Grenzen gelten, wann eine Freigabe nötig ist und wie das System sicher gestoppt wird.
Vier sinnvolle Ebenen
- Minimalrechte für Daten und Aktionen.
- Freigabepunkte bei finanziellen, rechtlichen oder kundenrelevanten Folgen.
- Vollständige Protokolle von Eingaben, Zwischenschritten, Werkzeugen und Ergebnissen.
- Stopp- und Wiederherstellungsverfahren mit manueller Rückfallebene.
Diese Prinzipien gelten auch außerhalb von Banken, etwa bei Agentenzugriff auf E-Mail, CRM, Zahlungen oder Kundendaten.
Ausblick
Wo Unternehmen beginnen sollten
Erstellen Sie ein Verzeichnis der KI-Anwendungen, klassifizieren Sie die Folgen eines Fehlers und benennen Sie Verantwortliche. Testen Sie Agenten begrenzt, mit nicht sensiblen Daten und klaren Stoppschwellen. Messen Sie Genauigkeit, Eingriffe, unbefugte Aktionen, Nachvollziehbarkeit und Wiederherstellungszeit.
Dieser Beitrag ist ein Satellitenartikel im Cluster Unternehmens-KI-Agenten. Lesen Sie den Grundlagenartikel über Gemini Agent und anwendungsübergreifende Arbeit.
Geprüfte Quellen: FSB-Abschlussbericht, Konsultationsübersicht und Reuters.