TBN Grow
Le FSB publie 12 pratiques de gouvernance de l’IA : l’humain doit garder le contrôle
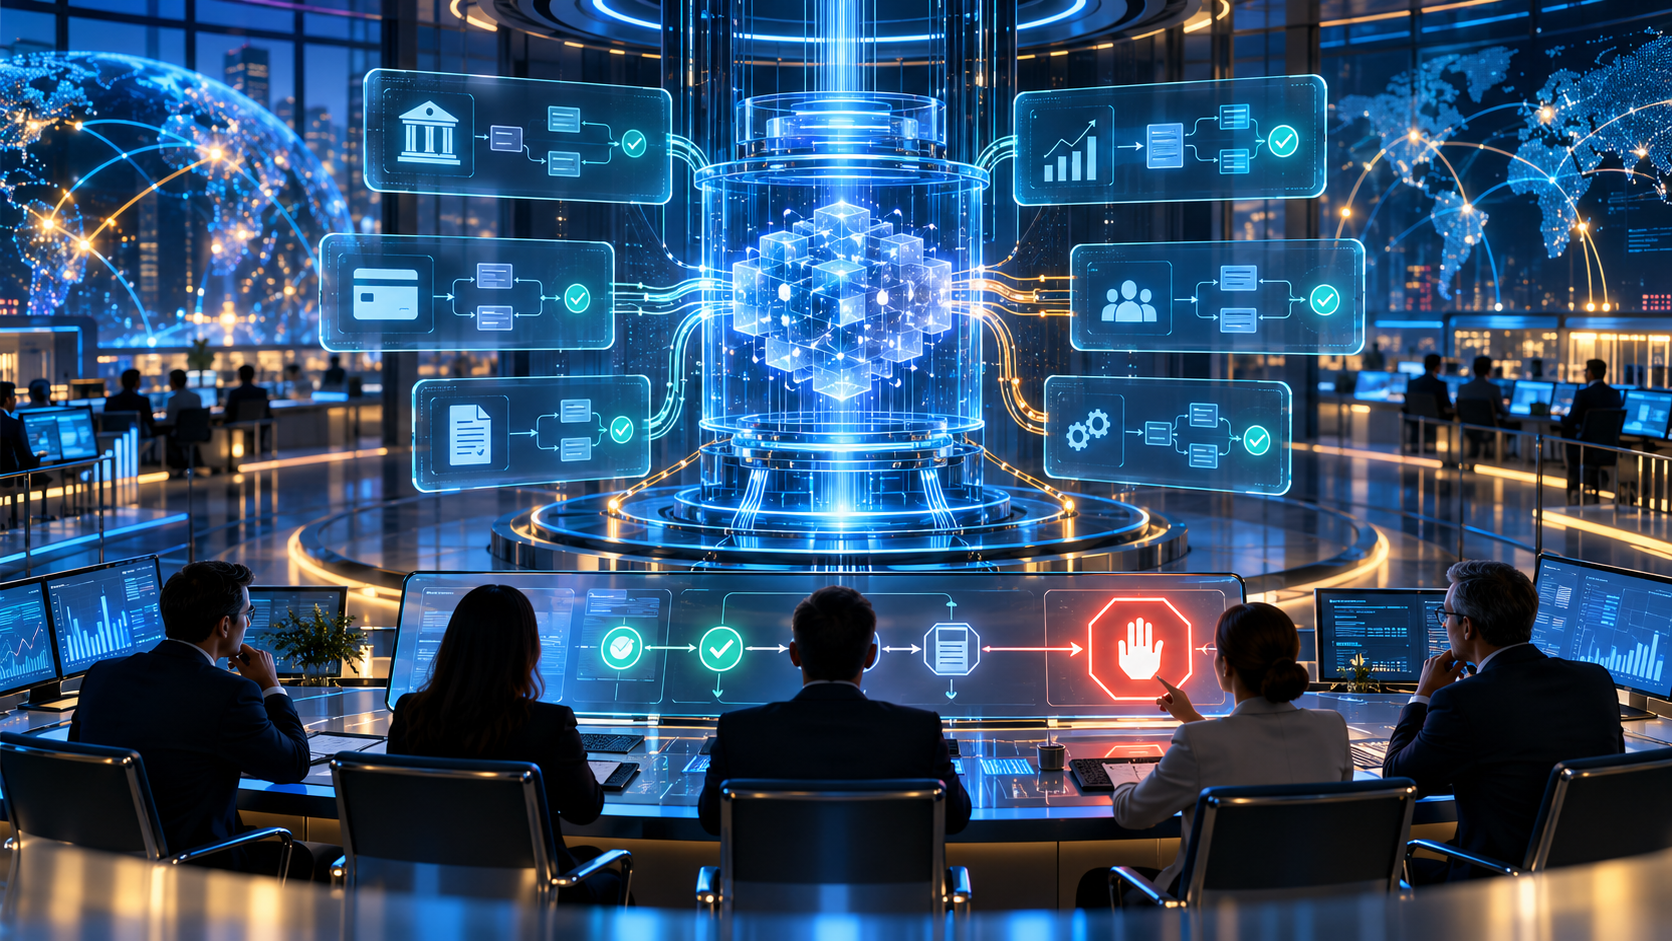
Les douze pratiques du FSB pour une IA responsable dans la finance couvrent supervision humaine, données, cybersécurité et fournisseurs tiers.
Actualité
Le 15 octobre 2026, le Conseil de stabilité financière a publié son rapport final comprenant douze pratiques pour une adoption responsable de l'IA par les institutions financières. Le document suit une consultation ouverte en juin et environ 160 réponses. Reuters souligne un principe central : lorsque les agents IA peuvent planifier et agir, une supervision humaine effective reste nécessaire.
Douze pratiques sur tout le cycle de vie
Le cadre couvre la gouvernance globale, l'évaluation du risque des usages, le choix technologique, les données, l'explicabilité, les performances, la supervision humaine, les risques cyber et la dépendance envers les fournisseurs d'IA.
Ce sont des pratiques proportionnées au risque, pas un modèle identique imposé à chaque institution. Leur application doit correspondre à l'usage et au contexte de l'organisation.
Analyse
La supervision humaine doit être opérationnelle
La présence formelle d'une personne ne suffit pas si elle ne comprend pas ou ne peut pas arrêter les actions. Les contrôles doivent préciser les données accessibles, les outils autorisés, les limites, les validations obligatoires et la procédure d'arrêt sûr.
Quatre niveaux utiles
- Privilège minimal pour les données et actions.
- Validation humaine des actions financières, juridiques ou touchant les clients.
- Journal complet des entrées, décisions, outils et résultats.
- Arrêt et reprise, avec retour à un processus manuel.
Ces principes valent aussi lorsque des agents accèdent aux courriels, CRM, paiements ou données clients.
À suivre
Par où commencer
Dressez l'inventaire des usages, classez-les selon l'impact d'une erreur et désignez un responsable. Testez les agents dans un environnement limité, avec des données non sensibles et des seuils d'arrêt. Mesurez précision, interventions, actions non autorisées, traçabilité et temps de reprise.
Cet article est un satellite du groupe consacré aux agents IA d'entreprise. Consultez l'article pilier sur Gemini Agent et le travail entre applications.
Sources vérifiées : rapport final du FSB, synthèse de la consultation et Reuters.