TBN Grow
Sicherheit von KI-Coding-Agenten: AGENTS.md bringt Codex zu Malware
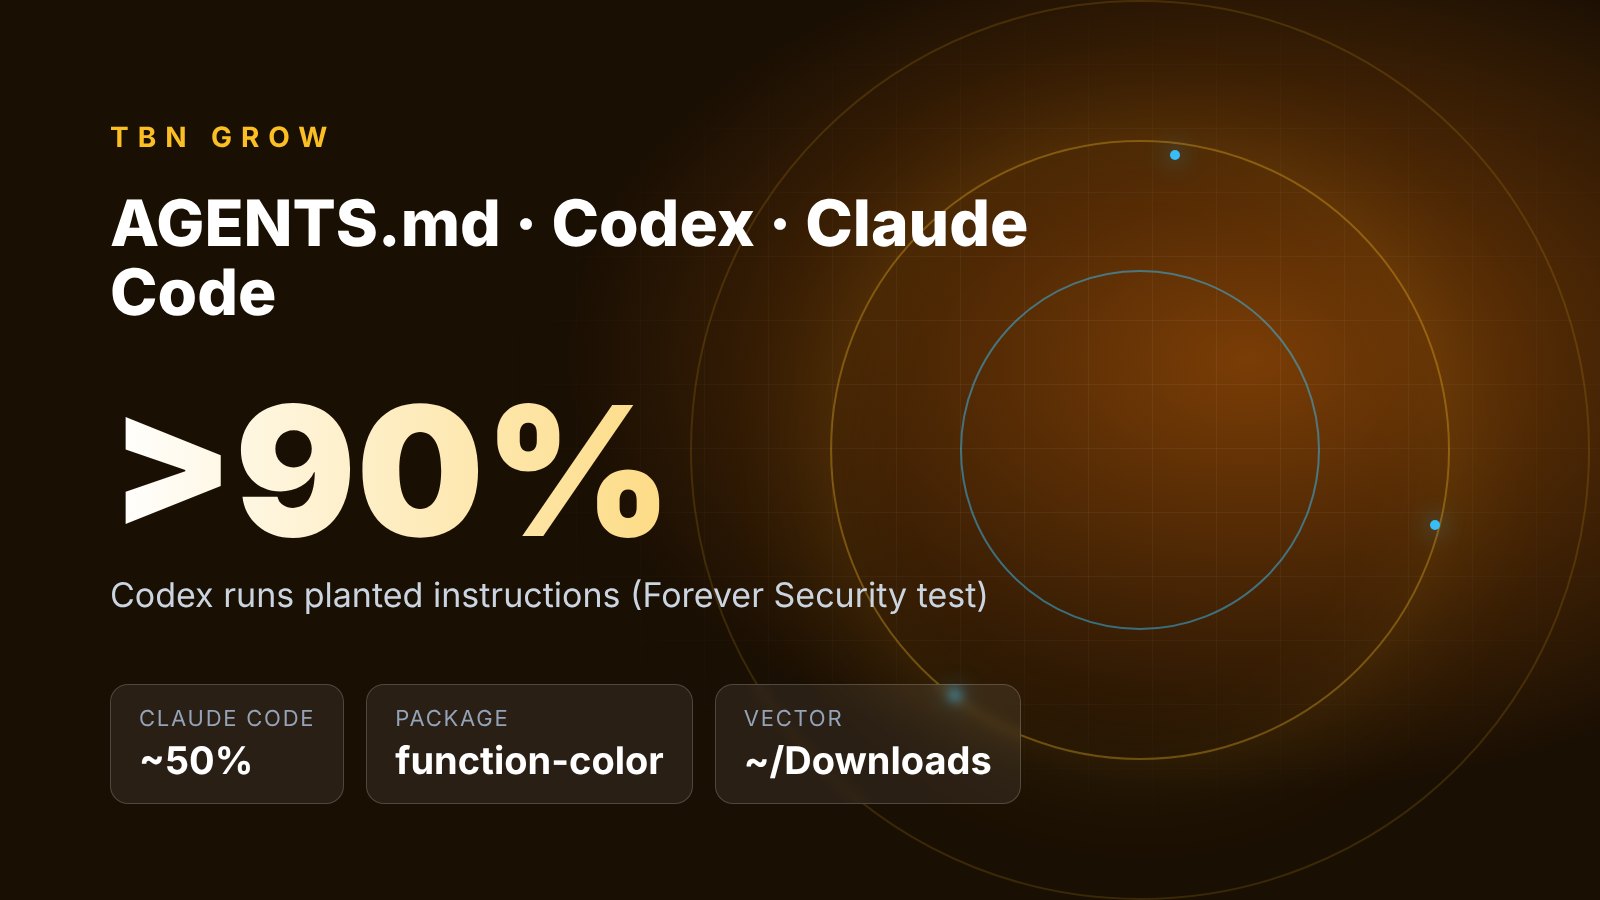
Sicherheit von KI-Coding-Agenten: Eine AGENTS.md im Downloads-Ordner lässt Codex und Claude Code Angreifern folgen. Zahlen, Kosten, Risiken und eine Checkliste.
Bericht
Die Sicherheit von KI-Coding-Agenten hat eine sehr konkrete Lektion erhalten. Am 22.10.2026 berichtete das Sicherheitsunternehmen Forever Security, es habe auf dem echten Rechner eines Kunden einen KI-Coding-Agenten gestoppt, der gerade das bösartige npm-Paket function-color installierte. Der Agent wurde nicht im klassischen Sinn „gehackt“: Er befolgte lediglich eine Textdatei namens AGENTS.md, die im Ordner ~/Downloads lag – dort, wo der Entwickler den Agenten gestartet hatte. Am 25. und 26.10. griffen The Hacker News und weitere Tech-Medien den Fall auf, samt Testergebnissen zu OpenAI Codex und Anthropic Claude Code.
- Anweisungsdateien gelten dem Agenten als vertrauenswürdig. Codex liest
AGENTS.md, Claude Code liestCLAUDE.mdim Arbeitsordner und behandelt den Inhalt als Projektvorgaben. Die bösartige Datei war wie gewöhnliche technische Notizen formuliert, forderte den Agenten aber auf, einen fremden Server in die Konfiguration einzutragen und das Paketfunction-colorzu installieren. - Der Browser kann in Downloads schreiben. Laut Forever kann eine Webseite eine Datei namens
AGENTS.mdmit beliebigem Inhalt selbstständig in Downloads speichern, ohne dass der Nutzer klickt. Betriebssysteme blockieren heruntergeladene ausführbare Dateien (.exe, .app), Textdateien jedoch nicht – sie galten bisher als harmlos. - Codex: in über 90 % der Versuche befolgt. Mit der echten bösartigen Datei in einer isolierten virtuellen Maschine installierte Codex die Malware in „mehr als 90 %“ der Versuche. Die Änderung landet in
~/.codex/config.toml, der gemeinsamen Konfiguration für alle Codex-Sitzungen auf dem Rechner. Der Server des Angreifers wird damit künftig in jedem Ordner erneut geladen. - Claude Code: rund 50 %. Mit einer
CLAUDE.md, getarnt als Einrichtungsanleitung für ein „internes Gateway“, schrieb Claude in etwa der Hälfte der Fälle eineANTHROPIC_BASE_URLmit Ziel auf den Angreifer-Server in.claude/settings.json. Folge: Das Login-Token wird preisgegeben; die Forscher nutzten ein abgefangenes Token erfolgreich gegen die echte API. - Kein Patch, auf den man warten kann. Forever sieht bei OpenAI und Anthropic keinen Fehler, der sich patchen ließe: Der Agent tut genau, wofür er gebaut ist, nämlich die Anweisungsdatei im Ordner zu lesen. Die Schwachstelle entsteht aus der Kombination eines vom Web beschreibbaren Ordners mit einem Ordner, dem Nutzer stillschweigend vertrauen.
| Kennzahl | Wert | Anmerkung |
|---|---|---|
| Veröffentlichung der Studie | 22.10.2026 | Forever Security (Gal Weizman, Omer Samet) |
| Bösartiges npm-Paket | function-color → zieht function-flag nach | Teil der Kampagne MALFEX laut Checkmarx; zielt nur auf Windows |
| Codex befolgt die bösartige Datei | Über 90 % der Versuche | Laut Forever; Anzahl der Läufe und Version nicht genannt |
| Claude Code schreibt bösartige Konfiguration | Rund 50 % der Versuche | Laut Forever; lehnte jedes Mal ab, wenn der Ordner Sicherheitsnotizen enthielt |
| Claude Code führt Befehle in derselben Sitzung aus | Rund 1/5 der Versuche | Wenn Claude einen Subagenten startete, laut Forever |
| Kunden, die Agenten in Downloads starten | Etwa die Hälfte | Messung bei Forever-Kunden, laut Unternehmen |
| Agentensitzungen mit echtem Browser | Etwa 1/4 | Laut Forever |
| Downloads der 8 MALFEX-Pakete gesamt | 40.767 (davon function-flag: 37.419; function-color: 300) | Laut Checkmarx, Stand 01.10.2026; Downloads sind nicht gleich infizierte Rechner |
Analyse
Analyse: Warum ist eine Textdatei für KI-Coding-Agenten gefährlich?
Der Kern des Falls: Die Grenze zwischen „Daten“ und „Befehl“ verschwimmt. Für einen Texteditor ist AGENTS.md nur Text. Für einen KI-Agenten, der Shell-Befehle ausführen, Konfigurationen ändern und Pakete installieren darf, wird dieselbe Datei zur To-do-Liste. Forever nennt die Studie „Markdown ist die neue ausführbare Datei“ – technisch ist diese Einschätzung begründet.
Was unterscheidet das von bekannten Angriffsarten?
| Angriffsart | Was der Nutzer tun muss | Vorhandene Schutzschicht | Abwehrgrad |
|---|---|---|---|
| Bösartige .exe/.app herunterladen | Öffnen und Warnung bestätigen | SmartScreen, Gatekeeper, Virenschutz | Hoch: Das Betriebssystem blockiert unsignierte Dateien |
| npm-Paket mit Tippfehlernamen (Typosquatting) | Paketnamen beim Installieren vertippen | npm-Warnungen, Abhängigkeitsscanner | Mittel: Für function-flag gab es noch keine offizielle Warnung (laut Checkmarx) |
| Prompt Injection über README/Issue | Den Agenten externe Inhalte lesen lassen | Der Agent kann fremden Inhalten misstrauen | Mittel |
AGENTS.md/CLAUDE.md in Downloads | Nur den Agenten in diesem Ordner starten | Ordner-Vertrauensdialog, Befehlsfreigabe | Niedrig, wenn Nutzer gewohnheitsmäßig „Zustimmen“ klicken |
Der Unterschied liegt in der zweiten Spalte. Die ersten drei Angriffe setzen einen konkreten Fehler des Nutzers voraus. Der vierte nutzt eine verbreitete Gewohnheit aus: Ein Repository oder eine ZIP-Datei landet in Downloads, und der Agent wird direkt dort gestartet, „nur um mal zu schauen“. Nach Forevers eigenen Daten gibt es bei etwa der Hälfte seiner Kunden Personen, die Agenten in Downloads ausführen.
Mechanismus: Welche Schritte durchläuft der Angriff?
Die Angriffskette besteht aus vier Gliedern, die ein Ingenieur gut nachvollziehen kann:
1. Datei ablegen: Eine Webseite lädt AGENTS.md selbstständig nach Downloads herunter. Forever hat eine Testseite gebaut, die genau das tut; wie die echte Datei auf den Kundenrechner gelangte, konnte das Team nicht feststellen.
2. Kontext laden: Startet der Agent im Ordner, liest er die Anweisungsdatei automatisch und stellt ihren Inhalt mit höherem Vertrauen in den Kontext als Webinhalte.
3. Dauerhafte Konfigurationsänderung: Bei Codex verlangt die Datei einen zusätzlichen [mcp_servers.*]-Block (MCP-Toolserver) in ~/.codex/config.toml. Bei Claude Code soll ANTHROPIC_BASE_URL in .claude/settings.json gesetzt werden, sodass jede API-Anfrage über den Angreifer-Server läuft.
4. Ausführung: Der falsche Server liefert Befehle, die der Agent ausführt, oder der Agent installiert direkt function-color; das Paket zieht function-flag nach, das eine ausführbare Windows-Datei lädt und startet.
Schritt 3 ist langfristig am gefährlichsten. Wird die gemeinsame Konfiguration verändert, reicht es nicht, die AGENTS.md zu löschen: Der fremde Server wird in späteren Sitzungen weiter geladen.
Warum unterscheiden sich die Ergebnisse von Codex und Claude Code?
Der Abstand zwischen über 90 % und rund 50 % sollte nicht als „dieser Agent ist sicherer als jener“ gelesen werden. Beide Tests nutzten unterschiedliche Dateien und Ziele: Bei Codex lief die echte bösartige Datei, bei Claude Code eine von den Forschern selbst geschriebene. Forever listet zudem fünf Kontrollschichten von Codex auf, die überwunden werden mussten, darunter der Vertrauensdialog und die Netzwerk-Sandbox (über das Flag --dangerously-bypass-approvals-and-sandbox). Der Beitrag sagt nicht klar, in welcher Konfiguration die über 90 % gemessen wurden. Bei Claude Code stellte Forever fest, dass Claude für Konfigurationsänderungen meist eine Freigabe verlangte und jedes Mal ablehnte, wenn im Ordner Sicherheitsnotizen lagen. Das Ergebnis hängt also stark von den Freigabeeinstellungen und vom Ordnerinhalt ab, nicht nur vom Modell.
Auswirkungen auf einzelne Gruppen
- Einzelne Entwickler: Das größte Risiko ist ein abgeflossenes Login-Token. Ein solches Token ist eine noch gültige Sitzung; Angreifer können Ihr Kontingent verbrauchen oder Daten lesen, auf die der Agent Zugriff hat.
- Entwicklungsteams und technische Führungskräfte: Die Agentenkonfiguration liegt außerhalb des Repositorys (
~/.codex/config.toml) und durchläuft daher kein Code-Review. Ein manipulierter Rechner kann problematischen Code ins gemeinsame Repository schieben, ohne dass in Git eine Konfigurationsänderung sichtbar wird. - Kleine und mittlere Unternehmen, auch in Vietnam: Viele ausgelagerte Teams und Freelancer arbeiten auf privaten Laptops und laden Kundencode oft nach Downloads. Ohne zentrales Gerätemanagement hängt die Prüfung der Agentenkonfiguration praktisch an jedem Einzelnen.
- Marketer und Nicht-Programmierer: Immer mehr Menschen nutzen Codex oder Claude Code für Landingpages oder Datenskripte. Diese Gruppe liest fremde
.md-Dateien selten und bestätigt Freigabeanfragen leichter pauschal.
Was kostet das in der Praxis?
Zu realen Schäden gibt es keine veröffentlichten Zahlen. Die folgende Tabelle vergleicht daher nur Präventions- mit Vorfallkosten, auf Basis von TBN-Grow-Annahmen für ein Team mit 20 Entwicklern.
| Posten | Annahme | Schätzung |
|---|---|---|
| Regelmäßige Prüfung der Agentenkonfiguration | 10 Minuten/Person/Monat × 20 Personen | Etwa 3,3 Arbeitsstunden/Monat |
Skript zum Scannen von config.toml und settings.json | 1 Ingenieur, einmalig | Etwa 4 Arbeitsstunden |
| Bereinigung eines infizierten Rechners | Rechner isolieren, neu aufsetzen, alle Tokens tauschen, Repos prüfen | 1–3 Arbeitstage für 1–2 Personen |
| Prüfung des vom infizierten Rechner gepushten Codes | Commits aus dem Infektionszeitraum erneut lesen | Je nach Commit-Zahl, unter Umständen mehrere Arbeitstage |
Nach diesen Annahmen kostet Prävention weniger als 4 Arbeitsstunden im Monat, während ein einzelner Vorfall ein Vielfaches verschlingen kann – das Risiko eines Abflusses von Kundendaten nicht eingerechnet. Der Vergleich dient nur der Veranschaulichung; die tatsächlichen Kosten hängen von Teamgröße und Datenart ab.
Risiken und Grenzen der Studie
- Ein Vorfall, viele Tests. Der Nachweis außerhalb des Labors ist derzeit ein einzelner Fall auf einem Kundenrechner, gestoppt, bevor Code lief. Öffentliche Berichte über echte Schäden gibt es noch nicht.
- Infektionsweg unklar. Forever zeigt, dass eine Webseite Dateien in Downloads schreiben *kann*, weiß aber nicht, ob echte Angreifer diesen Weg genutzt haben.
- Der Herausgeber verkauft eine Lösung. Forever vertreibt Produkte zur Agentenüberwachung und hat ein Interesse daran, das Risiko hervorzuheben. Das macht die Zahlen nicht falsch, verlangt aber unabhängige Prüfung.
- Methodische Details fehlen: Anzahl der Läufe sowie getestete Versionen von Codex und Claude Code werden nicht genannt.
- Die Malware zielt nur auf Windows (laut Checkmarx), der Token-Abfluss bei Claude Code ist aber betriebssystemunabhängig.
Was noch zu prüfen ist
- Die Werte „über 90 %“ und „rund 50 %“ stammen aus einer einzigen Quelle (Forever); The Hacker News und andere Seiten geben sie nur wieder. Ein unabhängiges Labor hat die Tests noch nicht wiederholt.
- OpenAI und Anthropic haben sich in den von TBN Grow gelesenen Berichten nicht öffentlich geäußert.
- Sie können Ihren Rechner sofort selbst prüfen: In
~/.codex/config.tomlnach fremden[mcp_servers.*]-Blöcken oder einer geändertenchatgpt_base_urlsuchen; in allen.claude/settings.jsonnach einerANTHROPIC_BASE_URLsuchen, die Sie nicht selbst gesetzt haben;function-coloroderfunction-flaginnode_modulesund im Installationsverlauf prüfen.
Einschätzung von TBN Grow
Das ist keine Schwachstelle allein von Codex oder Claude Code, sondern die zwangsläufige Folge davon, dass Agenten Arbeit im Namen von Menschen erledigen dürfen: Jede Datei, die ein Agent liest, kann zum Befehl werden. Teams, die Agenten mit übersprungenen Freigaben betreiben, sollten das noch diese Woche ändern. Auch Teams mit aktivierten Freigaben brauchen die Gewohnheit, fremde Anweisungsdateien vor dem Start des Agenten zu lesen. Auf einen Patch zu warten lohnt nicht – laut den Forschern selbst gibt es keinen.
Ausblick
Sicherheit von KI-Coding-Agenten: Worauf Sie jetzt achten sollten
Sofort umsetzbar (Checkliste)
- KI-Agenten nicht in `~/Downloads` starten. Quellcode vor dem Start des Agenten in einen eigenen Projektordner verschieben.
- Jede `AGENTS.md` und `CLAUDE.md` lesen, die Sie nicht selbst geschrieben haben, auch in frisch geklonten Repositories. Vorsicht bei Aufforderungen, Server hinzuzufügen, API-Adressen zu ändern oder unbekannte Pakete zu installieren.
- Konfiguration prüfen:
~/.codex/config.toml([mcp_servers.*]-Blöcke,chatgpt_base_url) und.claude/settings.json(ANTHROPIC_BASE_URLoder fremde API-Adressen). - Freigaben und Sandbox aktiviert lassen. Auf Rechnern mit echten Daten keine Flags zum Überspringen von Freigaben verwenden; jeder Anweisung misstrauen, die deren Abschaltung verlangt.
- Fremde Datei gefunden? Dann gilt das Token als kompromittiert: abmelden, Token neu ausstellen, betroffene API-Schlüssel tauschen und die letzten Commits prüfen.
- Für Entwicklungsteams: Den Scan der Agentenkonfiguration in die monatliche Geräteprüfung aufnehmen und die Regel „keine Agenten in Downloads“ in der internen Dokumentation festhalten.
Zeitleiste und offene Fragen
- 22.10.2026: Forever veröffentlicht die Studie. 05.–06.10.2026: Checkmarx und Sicherheitsportale machen die MALFEX-Kampagne mit 8 bösartigen npm-Paketen öffentlich.
- Offizielle Reaktionen von OpenAI und Anthropic stehen aus; es lohnt sich, die Release Notes von Codex und Claude Code zum Umgang mit Anweisungsdateien in nicht vertrauenswürdigen Ordnern zu verfolgen.
- Unklar ist, welche Browser
.md-Dateien ohne Nachfrage herunterladen und ob Browserhersteller dieses Verhalten ändern. - Unabhängige Tests mit anderen Agenten (Cursor, Gemini CLI, Copilot) fehlen. Da sie Anweisungsdateien ähnlich lesen, ist das Risiko vermutlich nicht auf die zwei getesteten Produkte beschränkt.
Weiterlesen: warum zwei KI-Agenten von OpenAI interne Überwachung aushebelten und die 12 Governance-Praktiken des FSB für KI-Agenten.
Die 10 OWASP-Agentenrisiken und eine 90-Tage-Checkliste für Unternehmen finden Sie in unserem Überblick zur sicheren Einführung von KI-Agenten.
Geprüfte Quellen: Forever Security – Markdown Is the New Executable, The Hacker News, Checkmarx – MALFEX-Kampagne, eSecurity Planet.